Điều gì xảy ra khi nền tảng RWA phát hiện vi phạm bảo mật
BiFu Research · 2026-08-10 · Đọc 8 phút
Mục lục
Tổng quan về các bước ứng phó sự cố mà nền tảng RWA thường thực hiện sau khi phát hiện vi phạm bảo mật, từ ngăn chặn, điều tra đến tiết lộ thông tin.
Khi một nền tảng phát hiện vi phạm bảo mật ảnh hưởng đến token RWA hoặc cơ sở hạ tầng xung quanh chúng, phản ứng điển hình thường tuân theo mô hình ứng phó sự cố chung được sử dụng trong ngành tài sản kỹ thuật số rộng lớn hơn: ngăn chặn trước, sau đó điều tra, thông báo, rồi khắc phục. Các bước chính xác và tốc độ thay đổi tùy theo nền tảng và loại vi phạm, nhưng trình tự — ngăn chặn thiệt hại thêm, hiểu chuyện gì đã xảy ra, thông báo cho người dùng bị ảnh hưởng, làm việc với người giám sát và kiểm toán viên, sau đó sửa chữa và xem xét — là thông lệ tiêu chuẩn, không phải điều gì độc đáo riêng của bất kỳ nhà cung cấp nào.
Bài viết này giải thích trình tự chung đó ở cấp độ giáo dục. Nó mô tả thông lệ ngành phổ biến, không phải cam kết cụ thể về cách bất kỳ nền tảng nào, bao gồm BiFu, sẽ ứng phó với bất kỳ sự cố cụ thể nào — để biết các thực hành bảo mật cụ thể của nền tảng, hãy xem xét các tiết lộ và điều khoản của chính nền tảng đó.
Điều gì được coi là vi phạm bảo mật trong bối cảnh này
Trong bối cảnh RWA, 'vi phạm' có thể có nghĩa là một số điều khác nhau và phản ứng khác nhau tùy thuộc vào lớp nào bị ảnh hưởng:
- Khai thác hợp đồng thông minh. Kẻ tấn công tìm thấy lỗ hổng trong chính hợp đồng token và rút tiền, tạo token trái phép hoặc vượt qua các hạn chế chuyển nhượng.
- Xâm phạm quyền giám sát. Ví hoặc hệ thống giám sát nắm giữ tài sản cơ bản, hoặc khóa riêng tư kiểm soát hợp đồng, bị truy cập bởi bên trái phép.
- Xâm phạm tài khoản nền tảng. Tài khoản hoặc thông tin đăng nhập của một người dùng cá nhân bị xâm phạm, đây là sự cố hẹp hơn so với vi phạm hợp đồng hoặc quyền giám sát nhưng vẫn cần phản ứng.
- Thao túng oracle hoặc nguồn dữ liệu. Nếu một sản phẩm dựa vào dữ liệu giá hoặc dự trữ bên ngoài, vi phạm có thể liên quan đến việc đưa thông tin sai lệch vào hệ thống thay vì trực tiếp đánh cắp tiền.
Mỗi loại này kích hoạt một phản ứng kỹ thuật khác nhau, nhưng hình dạng ứng phó sự cố tổng thể — phát hiện, ngăn chặn, điều tra, thông báo, khắc phục — áp dụng cho tất cả chúng.
Bước 1: Phát hiện và ngăn chặn ban đầu
Ưu tiên đầu tiên sau khi phát hiện hoạt động bất thường là ngăn chặn tổn thất thêm, không phải hiểu đầy đủ nguyên nhân. Đây là lý do tại sao các nền tảng có hợp đồng token có thể tạm dừng thường sử dụng chức năng đó ngay lập tức: tạm dừng chuyển nhượng giúp có thời gian điều tra mà không để cuộc khai thác đang hoạt động tiếp tục. Để biết thông tin cơ bản về cách kiểm soát đó hoạt động, hãy xem chức năng token có thể tạm dừng và đóng băng có ý nghĩa gì đối với người nắm giữ.
Các hành động ngăn chặn phổ biến ở giai đoạn này bao gồm:
- Tạm dừng hợp đồng thông minh hoặc token bị ảnh hưởng
- Đóng băng các địa chỉ cụ thể liên quan đến hoạt động đáng ngờ
- Tạm thời đình chỉ tiền gửi, rút tiền hoặc giao dịch trên các sản phẩm bị ảnh hưởng
- Cô lập các hệ thống bị ảnh hưởng khỏi phần còn lại của cơ sở hạ tầng nền tảng
Ngăn chặn là cố tình thô bạo. Nó nhằm mục đích cầm máu, ngay cả khi phải gây bất tiện cho người dùng hợp pháp, bởi vì lựa chọn thay thế — để cho một cuộc khai thác đang hoạt động tiếp tục trong khi điều tra — thường tồi tệ hơn.
Bước 2: Điều tra
Khi mối đe dọa trước mắt đã được ngăn chặn, nền tảng và nhóm kỹ thuật của nó làm việc để xác định điều gì đã xảy ra, nó đã xảy ra như thế nào và những gì đã bị ảnh hưởng. Điều này thường bao gồm:
- Xem xét nhật ký giao dịch và hệ thống để truy tìm điểm xâm nhập và phạm vi của vi phạm
- Xác định hợp đồng, ví hoặc tài khoản người dùng nào bị ảnh hưởng
- Đánh giá xem tài sản cơ bản được nắm giữ trong quyền giám sát có bị động đến hay chỉ lớp token
- Thu hút các công ty bảo mật bên ngoài hoặc kiểm toán viên để đánh giá độc lập, đặc biệt đối với các sự cố lớn hơn
Bước này có thể mất thời gian. Một cuộc điều tra vội vàng hoặc không đầy đủ có nguy cơ bỏ sót một vectơ thứ hai mà kẻ tấn công vẫn có thể khai thác, vì vậy các nền tảng có trách nhiệm thường ưu tiên xác định đúng phạm vi hơn là đưa ra thông báo nhanh chóng.
Bước 3: Phối hợp với người giám sát và kiểm toán viên
Nếu tài sản cơ bản được nắm giữ bởi một người giám sát bên thứ ba — phổ biến trong các cấu trúc RWA dạng hàng hóa hoặc quỹ — nền tảng thường cần phối hợp với người giám sát đó để xác nhận tình trạng của tài sản cơ bản một cách riêng biệt với lớp token. Vi phạm hợp đồng token không tự động có nghĩa là tài sản cơ bản đã bị động đến và xác nhận sự khác biệt đó là một phần của cuộc điều tra. Đây là một lý do tại sao mô hình giám sát cho RWA dựa trên tài sản vật chất lại quan trọng — một cấu trúc giám sát rõ ràng giúp dễ dàng xác minh điều gì đã và không xảy ra với tài sản cơ bản trong một sự cố.
Khi một sản phẩm có kiểm toán hoặc chứng nhận độc lập, các kiểm toán viên cũng có thể được đưa vào để xác minh tài sản đảm bảo sau sự cố, tương tự như cách thực hành kiểm toán và chứng nhận hoạt động trong báo cáo thông thường.
Bước 4: Thông báo và tiết lộ cho người dùng
Khi nền tảng có đủ thông tin đã được xác minh để giao tiếp một cách có trách nhiệm, nó thường tiết lộ sự cố cho người dùng bị ảnh hưởng và thường cho công chúng rộng rãi hơn tùy thuộc vào phạm vi và bất kỳ yêu cầu quy định nào. Một tiết lộ có trách nhiệm thường bao gồm:
- Điều gì đã xảy ra, bằng ngôn ngữ đơn giản
- Những gì bị ảnh hưởng — sản phẩm, hợp đồng hoặc tài khoản nào
- Những gì đã được thực hiện cho đến nay — các bước ngăn chặn đã thực hiện
- Người dùng nên làm gì, nếu có, chẳng hạn như kiểm tra hoạt động tài khoản hoặc chờ cập nhật thêm
- Nơi để nhận cập nhật khi cuộc điều tra tiếp tục
Thời điểm tiết lộ là một căng thẳng thực sự: quá sớm có nguy cơ lan truyền thông tin không chính xác hoặc báo động cho kẻ tấn công vẫn đang hoạt động; quá muộn làm hỏng lòng tin và có thể khiến người dùng không biết họ cần hành động. Hầu hết các nền tảng có uy tín nghiêng về việc tiết lộ một khi việc ngăn chặn đã được xác nhận một cách hợp lý, ngay cả khi cuộc điều tra đầy đủ vẫn đang tiếp diễn.
Bước 5: Khắc phục và xem xét sau sự cố
Sau khi ngăn chặn và điều tra, nền tảng làm việc để sửa lỗ hổng cơ bản — vá hợp đồng, xoay vòng khóa bị xâm phạm, thắt chặt kiểm soát truy cập — trước khi tiếp tục hoạt động bình thường cho sản phẩm bị ảnh hưởng. Tùy thuộc vào sự cố, điều này cũng có thể bao gồm:
- Bồi thường cho người dùng bị ảnh hưởng, khi nền tảng đã cam kết làm như vậy — điều này khác nhau tùy theo nền tảng và không phải là điều để giả định
- Xuất bản báo cáo sau sự cố giải thích nguyên nhân gốc rễ và cách khắc phục
- Liên hệ với cơ quan quản lý hoặc cơ quan thực thi pháp luật khi cần thiết hoặc phù hợp
- Xem xét các hệ thống rộng hơn để tìm các lỗ hổng tương tự ngoài lỗ hổng cụ thể đã bị khai thác
Tổng quan các bước ứng phó sự cố
| Bước | Mục tiêu chính | Điều nó không cho bạn biết |
|---|---|---|
| Phát hiện và ngăn chặn | Ngăn chặn tổn thất thêm nhanh chóng | Phạm vi đầy đủ hoặc nguyên nhân gốc rễ của vi phạm |
| Điều tra | Hiểu điều gì đã xảy ra và như thế nào | Liệu tài sản cơ bản có bị ảnh hưởng hay không — điều đó cần xác nhận từ người giám sát |
| Phối hợp với người giám sát và kiểm toán viên | Xác minh tình trạng của tài sản cơ bản | Liệu người dùng có được bồi thường hay không |
| Thông báo cho người dùng | Thông báo cho người dùng bị ảnh hưởng và công chúng | Bản sửa lỗi hoàn chỉnh — thường được công bố sau đó trong báo cáo sau sự cố |
| Khắc phục và xem xét | Vá lỗ hổng, tiếp tục hoạt động | Liệu cùng một loại lỗ hổng có tồn tại ở nơi khác hay không trừ khi một đánh giá rộng hơn cũng được thực hiện |
Điều này có nghĩa gì đối với bạn với tư cách là người nắm giữ
Không có bước nào trong số này đảm bảo bạn sẽ không mất tiền trong một vụ vi phạm. Việc ngăn chặn có thể quá chậm để ngăn chặn một cuộc khai thác đang hoạt động; các thỏa thuận giám sát vẫn có thể thất bại; bồi thường, nếu được đưa ra, có thể không bao gồm toàn bộ tổn thất. Điều mà một quy trình ứng phó sự cố được ghi chép lại làm là giảm khả năng tình hình trở nên tồi tệ hơn sau khi phát hiện và cung cấp cho bạn một bức tranh rõ ràng hơn về những gì cần kiểm tra và nơi để tìm cập nhật.
Trước khi nắm giữ một sản phẩm RWA, bạn nên kiểm tra xem nền tảng có công bố bất kỳ thực hành bảo mật hoặc ứng phó sự cố chung nào hay không, cùng với các kiểm soát cấp token, thỏa thuận giám sát và thực hành kiểm toán bao gồm sản phẩm cụ thể đó. Bạn có thể xem xét tài liệu sản phẩm RWA của BiFu và các tiết lộ có sẵn trên trang RWA của BiFu.
Câu hỏi thường gặp
Mất bao lâu để nền tảng ứng phó với vi phạm bảo mật?
Không có mốc thời gian cố định — các bước ngăn chặn như tạm dừng hợp đồng có thể xảy ra trong vòng vài phút sau khi phát hiện, trong khi một cuộc điều tra đầy đủ và tiết lộ công khai có thể mất nhiều ngày hoặc lâu hơn tùy thuộc vào độ phức tạp. Các nền tảng thường ưu tiên ngăn chặn tổn thất thêm trước và có được sự thật chính xác trước khi đưa ra tuyên bố công khai.
Tôi có lấy lại được tiền nếu nền tảng RWA bị vi phạm không?
Không nhất thiết. Việc người dùng bị ảnh hưởng có được bồi thường hay không phụ thuộc vào chính sách cụ thể của nền tảng, thỏa thuận bảo hiểm và bản chất của sự cố, và điều này khác nhau rất nhiều trong toàn ngành. Hãy kiểm tra các chính sách đã nêu của nền tảng thay vì cho rằng bồi thường là tiêu chuẩn.
Việc tạm dừng token có nghĩa là tài sản cơ bản đã bị đánh cắp không?
Không nhất thiết. Tạm dừng thường là một bước ngăn chặn phòng ngừa được thực hiện trong khi nền tảng điều tra và bản thân nó không xác nhận rằng tài sản cơ bản đã bị ảnh hưởng. Sự xác nhận từ người giám sát và kiểm toán viên thường cần thiết để xác định liệu tình trạng của tài sản cơ bản có thay đổi hay không.
Làm thế nào tôi có thể biết liệu một nền tảng có coi trọng bảo mật trước khi có sự cố xảy ra hay không?
Hãy tìm kiếm các thực hành được tiết lộ như kiểm toán hợp đồng thông minh, thỏa thuận giám sát rõ ràng, các kiểm soát cấp token được mô tả như chức năng tạm dừng và đóng băng, và bất kỳ chính sách ứng phó sự cố hoặc tiết lộ công khai nào. Sự hiện diện của một khuôn khổ rõ ràng không loại bỏ rủi ro, nhưng sự vắng mặt của nó tự nó là một tín hiệu đáng để cân nhắc.
Nội dung này chỉ dành cho mục đích giáo dục và không cấu thành lời khuyên tài chính, đầu tư, pháp lý, thuế hoặc giao dịch. Các sản phẩm RWA có rủi ro, bao gồm khả năng mất vốn. Luôn xem xét tài liệu sản phẩm và tiết lộ rủi ro trước khi tham gia.
Đọc thêm
- Để biết các kiểm soát cấp token được sử dụng trong quá trình ngăn chặn, hãy xem chức năng token có thể tạm dừng và đóng băng có ý nghĩa gì đối với người nắm giữ.
- Để biết cách tài sản cơ bản được nắm giữ và xác minh, hãy xem mô hình giám sát cho RWA dựa trên tài sản vật chất.
- Mới bắt đầu? Hãy bắt đầu với RWA là gì và tại sao nó không phải là quản lý tài sản đảm bảo lợi nhuận.
Understand platform security practices before you hold RWA
Tổng quan về các bước ứng phó sự cố mà nền tảng RWA thường thực hiện sau khi phát hiện vi phạm bảo mật, từ ngăn chặn, điều tra đến tiết lộ thông tin.
Tuyên bố miễn trừ trách nhiệm
This content is for educational purposes only and does not constitute financial, investment, legal, tax or trading advice. Digital assets, RWA products, gold-related products and forex products involve risk, including possible loss of principal. Always review product rules and risk disclosures before trading.
Bài viết liên quan
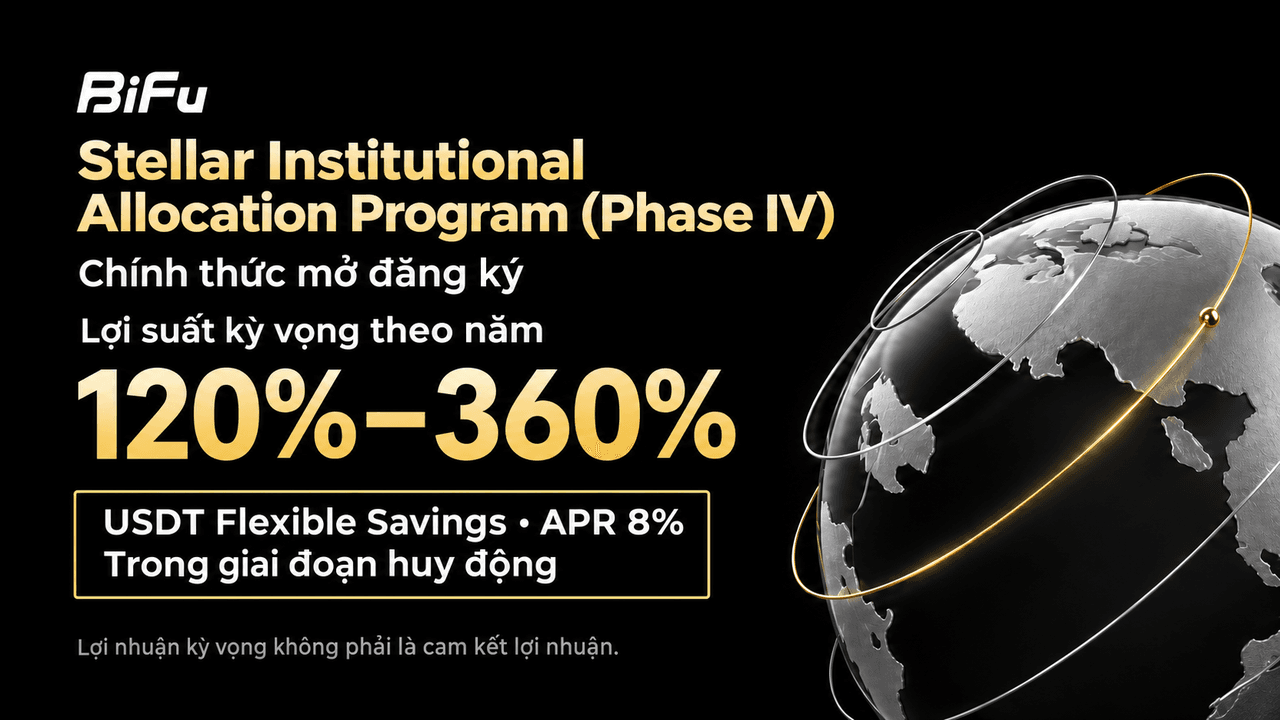
BiFu ra mắt Stellar Institutional Allocation Program (Phase IV) | Tỷ suất lợi nhuận quy đổi theo năm dự kiến 120%–360%; hưởng APR 8% với USDT Flexible Savings trong thời gian đăng ký
Stellar Institutional Allocation Program (Phase IV) mở đăng ký từ ngày 16 tháng 11: đầu tư từ 100 USDT, thời hạn 30 ngày, lợi nhuận quy đổi theo năm dự kiến 120%–360%. Vốn đủ điều kiện hưởng APR 8% từ USDT Flexible Savings trong thời gian đăng ký, đóng ngày 22 tháng 11.
2026-11-19 · Đọc 5 phút
Gợi ý Sản phẩm Token hóa Thanh khoản Cao
Khám phá BiFu'các sản phẩm Earn USDT có thanh khoản cao, bao gồm tiết kiệm linh hoạt, tiền gửi có kỳ hạn ngắn và quỹ token hóa. So sánh lợi suất dự kiến, tùy chọn mua lại và mức độ rủi ro để đưa stablecoin nhàn rỗi vào hoạt động.
2026-11-10 · Đọc 6 phút


Về chúng tôi
Dịch vụ sản phẩm
Giao dịch
Cảnh báo rủi ro
Trading foreign exchange, contracts for difference, over-the-counter derivatives, margin products, and other leveraged financial instruments involves a high level of risk and may not be suitable for all clients. These products can result in losses that may exceed your initial deposit, depending on the product terms, account settings, and applicable legal protections. You should not trade unless you fully understand the nature of the products, the risks involved, and the extent of your exposure. When trading derivative products, you do not own or have any rights to the underlying asset.
The information provided on this website is general in nature and does not take into account your investment objectives, financial situation, trading experience, or particular needs. Nothing on this website should be construed as personal financial advice, investment advice, an offer, invitation, solicitation, recommendation, or inducement to buy, sell, subscribe for, or dispose of any financial product or service.
All market commentary, educational materials, research content, platform information, and other materials published on this website are provided for general information and reference purposes only. Past performance, historical data, examples, forecasts, or simulated results are not reliable indicators of future performance.
Access to Bifu Markets’ products and services is not available in all jurisdictions. We do not open accounts for residents of certain countries and jurisdictions, including but not limited to the United States, Australia, Canada, and the Democratic People's Republic of Korea.
By accessing this website, you confirm that you are doing so on your own initiative and that you are responsible for ensuring that your use of this website and any services provided by Bifu Markets complies with the laws and regulations applicable to you in your jurisdiction.
BiFu is operated by Bifu Markets (Pty) Ltd.
Registered address: Norwich Place West, 2nd Floor, Cnr 5th and Norwich, Sandown, Sandton, Gauteng, South Africa.